
Typowa sieć w firmie, która rosła razem z firmą, wygląda tak: router od operatora, do niego niezarządzalny przełącznik, do przełącznika drugi przełącznik, a Wi-Fi robią trzy punkty dostępowe kupowane w odstępie dwóch lat. Każdy ma własne hasło i własny panel. Gość dostaje to samo hasło co księgowość. Kamery siedzą w tej samej sieci co serwer plików.
Działa — do pierwszego problemu. Potem okazuje się, że nikt nie wie, który kabel gdzie idzie, a zmiana hasła do Wi-Fi oznacza obejście biura z laptopem.
Od lat wychodzimy z takich sieci na TP-Link Omada i to jedna z tych zmian, po których klienci pytają, czemu nie zrobiliśmy tego wcześniej.
Co to właściwie jest
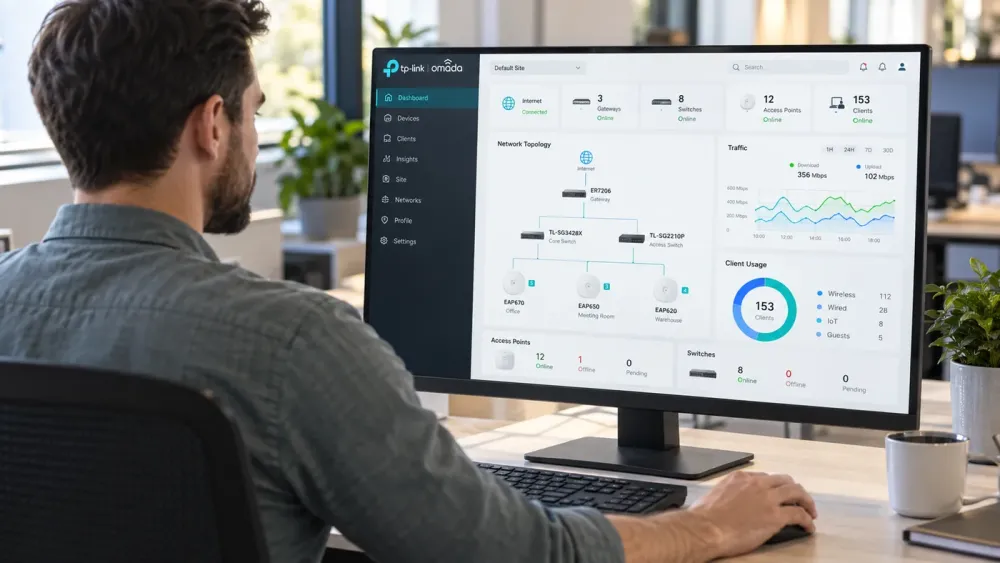
Omada to nie pojedyncze urządzenie, tylko ekosystem: przełączniki, punkty dostępowe i bramy, którymi zarządza jeden kontroler. Kontrolerem może być małe urządzenie w szafie rack, oprogramowanie na serwerze albo usługa w chmurze producenta — wybór zależy od tego, czy chcecie mieć wszystko u siebie.
Nowe urządzenie po podłączeniu zgłasza się do kontrolera, przyjmujecie je jednym kliknięciem i od razu dostaje całą konfigurację. Koniec z logowaniem się do każdego pudełka osobno.
Jeden panel zamiast siedmiu
To brzmi jak wygoda dla informatyka, ale przekłada się na rzeczy, które widać w firmie:
- Zmiana hasła do Wi-Fi to jedna operacja dla wszystkich punktów dostępowych, a nie obchód biura
- Aktualizacje oprogramowania układowego idą z jednego miejsca — przestarzałe urządzenie przestaje być zapomnianą dziurą
- Mapa sieci pokazuje, co jest podłączone do którego portu — przy szukaniu awarii oszczędza godziny
- Widać każde urządzenie w sieci, siłę sygnału i historię połączeń
- Nowy punkt dostępowy przejmuje ustawienia automatycznie, więc rozbudowa to kwestia podpięcia kabla
Kilka sieci Wi-Fi na tym samym sprzęcie
To najczęstszy powód, dla którego w ogóle proponujemy zmianę. Te same punkty dostępowe mogą rozgłaszać kilka niezależnych sieci, a każda z nich trafia do własnej, odseparowanej części sieci:
- Sieć firmowa — pracownicy, dostęp do serwera, drukarek i zasobów.
- Sieć dla gości — internet i nic więcej. Klient czekający w sali konferencyjnej nie widzi ani serwera plików, ani innych urządzeń. Można ją włączyć tylko w godzinach pracy albo rozdawać dostęp na czasowych kodach.
- Sieć dla urządzeń — kamery, drukarki, terminale płatnicze, czujniki. Sprzęt, który ma działać, ale nie musi mieć wglądu w dokumenty firmy.
Rozdzielenie ruchu na osobne sieci wirtualne (VLAN) to moment, w którym sieć przestaje być jednym wspólnym workiem. Jeśli kamera albo terminal zostaną przejęte, atakujący trafia do wydzielonego fragmentu, a nie prosto do księgowości.
Porządek w sieci przewodowej
Ta sama logika dotyczy kabli. Na przełącznikach zarządzalnych porty przypisuje się do konkretnych sieci: to gniazdo w sali konferencyjnej należy do sieci gości, te w serwerowni do firmowej, te przy kamerach do wydzielonej. Ktoś, kto wepnie laptop do gniazda przy recepcji, nie znajdzie się w środku sieci firmowej.
Dochodzi zasilanie przez kabel sieciowy (PoE): punkt dostępowy pod sufitem albo kamera dostają prąd tym samym przewodem, którym idą dane. Jeden kabel zamiast dwóch i brak zasilacza do schowania nad sufitem podwieszanym.
Ograniczanie po adresie MAC — i dlaczego to nie jest zabezpieczenie
Omada pozwala dopuszczać do sieci tylko urządzenia z listy albo blokować konkretne. To wygodne: firmowe laptopy i drukarki wpuszczone, reszta odrzucana. W praktyce dobrze porządkuje sieć i ułatwia panowanie nad tym, co się w niej pojawia.
Nie należy jednak traktować tego jako ochrony. Adres MAC da się podejrzeć w powietrzu i podmienić w kilka minut, bez żadnych specjalnych narzędzi. Filtrowanie po MAC-u zatrzyma przypadkowego gościa i pomoże utrzymać porządek, ale nikogo, kto naprawdę chce wejść.
Realna ochrona bierze się z innych rzeczy: oddzielnych sieci dla różnych zastosowań, mocnych i różnych haseł dla każdej z nich, uwierzytelniania po stronie serwera tam, gdzie to uzasadnione, oraz zapory na styku z internetem. Filtrowanie MAC jest dodatkiem do tego zestawu, nie zamiennikiem.
Wi-Fi, które nie gubi połączenia
Przy kilku punktach dostępowych kontroler pilnuje, żeby urządzenie przechodziło między nimi płynnie, zamiast trzymać się kurczowo pierwszego, do którego się podłączyło. Ma to znaczenie wszędzie tam, gdzie ludzie chodzą z laptopem albo skanerem — w magazynie, na produkcji, między piętrami. Rozmowa głosowa przestaje się rwać w połowie korytarza.
Kiedy Omada to dobry wybór, a kiedy nie
Sprawdza się w biurach, gabinetach, magazynach, zakładach produkcyjnych i punktach handlowych — wszędzie tam, gdzie jest od kilku do kilkudziesięciu urządzeń sieciowych i potrzeba porządku bez budżetu na sprzęt operatorski.
Nie jest odpowiedzią na wszystko. Przy naprawdę dużych instalacjach, przy wymaganiach na poziomie gwarantowanych parametrów usługi albo tam, gdzie zapadła już decyzja o innym ekosystemie, dobieramy sprzęt inaczej. Warto też wiedzieć, że mieszanie Omady z urządzeniami innych producentów działa, ale część korzyści z centralnego zarządzania wtedy znika — najwięcej daje spójny zestaw.
Jak wygląda wdrożenie
Zaczynamy od tego, co jest: rysujemy, jak sieć wygląda naprawdę, i sprawdzamy pokrycie Wi-Fi w miejscach, gdzie ludzie pracują. Potem ustalamy podział na sieci — ile ich ma być i co do której trafia. Dalej montaż i konfiguracja z jednego panelu, przeniesienie urządzeń bez zatrzymywania pracy biura, na koniec dokumentacja: co gdzie jest podłączone i według jakich zasad.
Przy stałej obsłudze informatycznej kontroler zostaje pod naszą opieką — aktualizacje, przegląd obciążenia, reakcja, gdy punkt dostępowy przestaje odpowiadać. Więcej o samych wdrożeniach sieciowych piszemy przy sieciach komputerowych i Wi-Fi.