
Firma z dwudziestoma komputerami zwykle nie wie o sobie trzech rzeczy: ile dokładnie ma sprzętu i w jakiej konfiguracji, kto co instaluje, i którędy dane mogą wyjść poza biuro. Dopóki wszystko działa, nikt o to nie pyta. Pytanie pada dopiero przy awarii, kontroli licencyjnej albo gdy okaże się, że ktoś skopiował bazę klientów na pendrive.
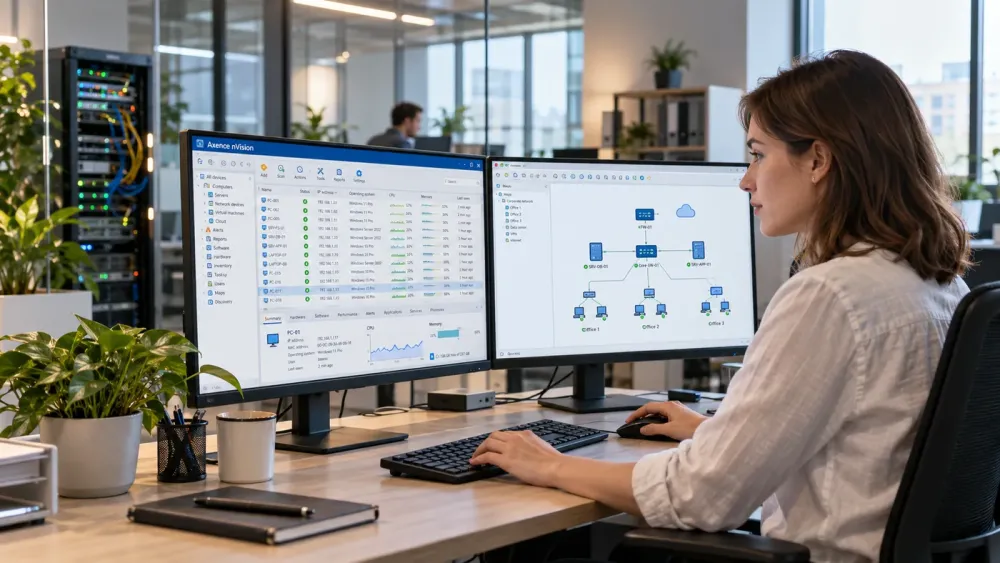
Kiedy przejmujemy obsługę informatyczną firmy, jednym z pierwszych narzędzi, które proponujemy, jest Axence nVision — polski system do zarządzania siecią i stanowiskami pracy. Poniżej to, co realnie z niego wyciągamy.
Co to jest i jak działa
nVision to oprogramowanie instalowane na serwerze w Waszej firmie. Na komputerach pracowników działa lekki agent, który przekazuje informacje do konsoli. Wszystko zostaje na Waszej infrastrukturze — nie wysyłacie danych o firmie do cudzej chmury.
System jest modułowy: można zacząć od jednego obszaru i dokładać kolejne, gdy pojawi się potrzeba.
Sieć pod kontrolą
Moduł sieciowy rysuje mapę tego, co faktycznie stoi w firmie, i pilnuje, czy działa: serwery, przełączniki, drukarki, punkty dostępowe, kamery, łącza.
- Powiadomienie, gdy urządzenie przestaje odpowiadać — zwykle zanim zgłosi to pracownik
- Kontrola usług: czy serwer pocztowy odpowiada, czy baza danych przyjmuje połączenia, czy strona działa
- Historia dostępności — widać, czy awaria była incydentem, czy powtarza się co tydzień
- Alerty mailem, żeby reagować na sygnał, a nie na telefon od zdenerwowanego użytkownika
Dla nas to różnica między obsługą reagującą a wyprzedzającą. Zapełniający się dysk na serwerze widać na tydzień przed tym, jak zatrzyma pracę całego biura.
Wiadomo, co firma ma — inwentaryzacja sprzętu i oprogramowania
Agent zbiera konfigurację każdego komputera: procesor, pamięć, dyski, numer seryjny, system, zainstalowane programy. Automatycznie, bez chodzenia z kartką po biurze.
Co to daje w praktyce:
- Audyt licencji. Widać, ile kopii danego programu faktycznie jest zainstalowanych i jak się to ma do wykupionych licencji. To pierwsze pytanie przy kontroli, a odpowiedź „chyba mamy" nie wystarcza.
- Planowanie wymiany. Widać, które komputery mają za mało pamięci albo dysk bliski zapełnienia, więc wymiana sprzętu przestaje być loterią.
- Historia zmian. Jeśli w komputerze ubyła kość pamięci albo zniknął dysk, system to odnotuje.
- Wykrywanie tego, czego nie powinno być. Programy zainstalowane samodzielnie przez użytkowników — od komunikatorów po narzędzia do pobierania plików — wychodzą na wierzch.
Blokada pendrive'ów i kontrola portów
To najczęstszy powód, dla którego firmy w ogóle sięgają po takie narzędzie. Dane wychodzą z firmy najprościej jak się da — na nośniku wpiętym w port USB.
System pozwala ustalić zasady zamiast wyłączać wszystko hurtem:
- Całkowita blokada nośników wymiennych albo tryb „tylko odczyt" — dane można wgrać, nie można wynieść
- Biała lista: konkretne, służbowe pendrive'y działają, prywatne nie
- Różne zasady dla różnych działów — księgowość inaczej niż magazyn
- Rejestr operacji: widać, kto, kiedy i jaki nośnik podłączył
Sama świadomość, że operacje są zapisywane, działa zresztą skuteczniej niż niejeden zakaz w regulaminie.
Filtrowanie stron — niebezpieczne i te pochłaniające czas
Blokowanie adresów na poziomie stanowiska pracy załatwia dwie różne sprawy naraz.
Bezpieczeństwo: strony rozsyłające złośliwe oprogramowanie i podszywające się pod bank czy pocztę to najczęstsza droga infekcji. Zablokowany adres to jedna warstwa mniej, przez którą musi przebić się atak — obok zapory i ochrony stacji roboczych.
Czas pracy: serwisy społecznościowe, portale wideo czy sklepy można ograniczyć całkowicie albo tylko w godzinach pracy. Widać też, ile czasu faktycznie na nich schodzi — i to bywa argumentem mocniejszym niż sama blokada.
Z doświadczenia: lepiej działa ograniczenie kilku konkretnych kategorii niż blokowanie wszystkiego. Zbyt ciasne zasady kończą się tym, że ktoś obchodzi je telefonem, a Wy tracicie nawet ten wgląd, który mieliście.
Co robią użytkownicy
Moduł użytkowników pokazuje czas pracy przy komputerze, używane programy, odwiedzane strony i wydruki. Bywa pomocny przy rozliczaniu pracy zdalnej i przy ustalaniu, co się działo przed incydentem.
To jednak obszar, w którym nie wolno po prostu włączyć wszystkiego, i mówimy o tym każdemu klientowi przed wdrożeniem.
Monitorowanie pracowników w Polsce reguluje Kodeks pracy. Zanim je uruchomicie, trzeba określić jego zakres i cel w regulaminie pracy albo w obwieszczeniu, poinformować pracowników z wyprzedzeniem, a samych danych zbierać tyle, ile naprawdę potrzeba do wskazanego celu. Monitoring „na wszelki wypadek", o którym zespół się nie dowiedział, jest po prostu niezgodny z prawem — niezależnie od tego, że technicznie da się go włączyć jednym kliknięciem.
Przy wdrożeniu pomagamy ustawić zakres tak, żeby odpowiadał celowi, który potraficie uzasadnić. Jeśli chodzi o ochronę danych, wystarczy zwykle kontrola nośników i stron. Pełna rejestracja aktywności to zupełnie inna decyzja i inne obowiązki.
Zgłoszenia i zdalna pomoc
W systemie działa też obsługa zgłoszeń i zdalny dostęp do pulpitu. Pracownik zgłasza problem z poziomu swojego komputera, zgłoszenie trafia na listę i nie ginie w skrzynce mailowej, a technik łączy się do stanowiska bez instalowania dodatkowych programów. Przy stałej obsłudze informatycznej skraca to drogę od „nie działa" do naprawy.
Kiedy to ma sens, a kiedy nie
Przy pięciu komputerach nVision będzie narzędziem przerośniętym — porządek da się utrzymać bez niego. Sens pojawia się mniej więcej od kilkunastu stanowisk albo wcześniej, jeśli:
- przetwarzacie dane, których wyciek byłby poważnym problemem,
- macie kilka lokalizacji i nikt nie ma pełnego obrazu sprzętu,
- zbliża się audyt licencyjny albo przegląd zgodności z RODO,
- sprzęt jest w różnym wieku i wymiana idzie chaotycznie.
Czego nVision nie zrobi: nie zastąpi kopii zapasowych, nie zastąpi ochrony antywirusowej i nie naprawi złych nawyków zespołu. To narzędzie do widzenia i ustalania zasad, a nie tarcza sama w sobie.
Jak wygląda wdrożenie
Zaczynamy od rozmowy o tym, co ma zostać rozwiązane — najczęściej jest to jedna konkretna sprawa, na przykład nośniki USB albo brak wiedzy o sprzęcie. Potem instalacja serwera, rozesłanie agentów, ustawienie monitorowanych usług i progów alarmowych, a na końcu zasady dla nośników i stron, uzgodnione z Wami i opisane tak, żeby dało się je pokazać zespołowi.
Jeśli obsługujemy Waszą infrastrukturę na co dzień, konsola zostaje u nas pod ręką — dzięki temu o części awarii wiemy, zanim ktokolwiek zdąży zadzwonić.